
# кібербезпека
Легкі гроші в Інтернеті: як шахраї обманюють українців через інвестиційні платформи
В Україні шахраї створюють фейкові інвестиційні платформи, які імітують роботу брокерських компаній, криптобірж і фінансових сервісів. Вони обіцяють швидкий прибуток, залучають людей до внесення депозитів, а згодом вимагають додаткові платежі та блокують доступ до акаунтів.Про це повідомила пресслужба Кіберполіції України. Зазначається, що такі платформи можуть мати професійний дизайн, особистий кабінет користувача, графіки зростання доходів, аналітичні матеріали та онлайн-підтримку. Іноді з клієнтом працює так званий персональний фінансовий менеджер.Однак за привабливим інтерфейсом може не бути жодної реальної інвестиційної діяльності. Показники прибутку на таких ресурсах вигадані, а внесені кошти потрапляють під контроль зловмисників.Як працює шахрайська схемаЗазвичай афера починається з реклами в соціальних мережах, зокрема Facebook, Instagram або YouTube. Користувачам обіцяють інвестиції від 250 доларів, щоденний пасивний дохід або нібито офіційне партнерство з відомими брендами.Далі схема розвивається за кілька етапів:Перехід на фейкову платформу. Людина переходить за рекламним посиланням на сайт, який імітує криптобіржу, трейдинговий сервіс або інвестиційний фонд.Контакт із "фінансовим аналітиком". Після реєстрації користувачеві телефонують і допомагають внести перший депозит.Демонстрація вигаданого прибутку. В особистому кабінеті відображається швидке зростання доходів — наприклад, на 10–30% за кілька днів. Насправді ці цифри можуть бути лише імітацією.Спроба сформувати довіру. На початковому етапі деяким вкладникам навіть дозволяють вивести невелику суму, щоб переконати їх у надійності платформи.Вимагання додаткових платежів. Коли людина намагається вивести більшу суму, їй повідомляють про необхідність сплатити "податок", "комісію", "верифікацію" або "страховий платіж".Зникнення шахраїв. Після кількох переказів доступ до акаунту блокують, а представники платформи перестають виходити на зв’язок.Як не втратити грошіКіберполіція рекомендує перевіряти інформацію про інвестиційну компанію в офіційних джерелах і не поспішати з фінансовими рішеннями під впливом реклами чи обіцянок швидкого заробітку.Особливу увагу варто звертати на пропозиції гарантованого високого прибутку за короткий час, вимоги терміново внести гроші та прохання сплатити додаткові збори перед виведенням коштів.Якщо виникли сумніви щодо справжності платформи, краще утриматися від переказів і не передавати незнайомцям фінансові чи персональні дані.Нагадаємо, раніше у Верховній Раді України зареєстрували законопроєкт про кримінальну відповідальність за шахрайські дії з використанням штучного інтелекту. Передбачається залучення експертів з кібербезпеки.Читайте також: Надсилають SMS про "запис на прийом": шахраї по-новому виманюють персональні дані.

Водіїв попередили про нові пастки в Інтернеті: які пропозиції можуть коштувати грошей
На сьогодні шахраї створюють підроблені сайти й акаунти, пропонують оформити посвідчення водія без іспитів, гарантують швидкий запис до сервісних центрів Міністерства внутрішніх справ або заманюють покупців автомобілів вигідними цінами. У такий спосіб зловмисники намагаються заволодіти грошима та персональними даними українців.Про найпоширеніші схеми шахрайства під час користування онлайн-послугами для водіїв попередили в Кіберполіції України.Посвідчення водія без іспитів: як працюють шахраїЗловмисники створюють фейкові вебсайти та сторінки в соціальних мережах, де пропонують допомогу з отриманням, відновленням або обміном водійських документів. Після оплати клієнт може отримати підроблене посвідчення, яке не має юридичної сили, або взагалі залишитися без грошей.Ознаками шахрайства є пропозиції:придбати перше посвідчення водія без складання іспитів у сервісному центрі МВС;швидко відновити документ, який не відображається в Кабінеті водія та застосунку "Дія", без відвідування сервісного центру;отримати посвідчення категорії B у 16 років;скористатися сторонньою допомогою для отримання водійського документа або складання теоретичного іспиту;оформити так звані "водійські документи-двійники", відомості про які відсутні в офіційних реєстрах.Використання підроблених документів може призвести не лише до фінансових втрат і витоку персональних даних, а й до правових наслідків.Платний запис до сервісного центру МВСЩе одна поширена схема — пропозиції за гроші організувати запис до сервісного центру МВС, забезпечити пріоритетний виклик або допомогти отримати адміністративну послугу онлайн. Шахраї можуть обіцяти швидше обслуговування, а натомість виманювати кошти чи конфіденційну інформацію.Більшість адміністративних послуг сервісних центрів МВС доступна онлайн через Кабінет водія та застосунок "Дія". Тому під час запису або оформлення документів не варто звертатися до сторонніх посередників чи передавати їм персональні дані.Купівля автомобіля в Інтернеті: на що звернути увагуПід час пошуку автомобіля шахраї можуть публікувати оголошення з підозріло низькими цінами, пропонувати знижки, які діють лише сьогодні, або наполягати на терміновому продажі. Такі пропозиції мають спонукати покупця якнайшвидше переказати передоплату, не перевіривши автомобіль і продавця належним чином.Окрему небезпеку становлять послуги з перевірки автомобіля "по всіх базах" або через нібито прямий доступ до державних реєстрів. Щоб створити видимість надійності угоди, зловмисники можуть показувати підроблені документи та сфальсифіковані результати перевірок.Щоб не стати жертвою шахраїв, не варто переказувати гроші під тиском терміновості, довіряти неперевіреним посередникам або вважати скриншоти документів достатнім підтвердженням їхньої справжності.Нагадаємо, розвиток онлайн-сервісів створює нові можливості для громадян, однак водночас ними активно користуються шахраї. Зловмисники створюють фішингові сайти, підроблені сторінки та чат-боти, які імітують державні ресурси.Читайте також: Нові камери та "Фантоми": МВС посилює контроль за водіями.

Уряд посилює стійкість державних систем до кібератак та обстрілів: деталі
Уряд спрямував 518,3 мільйонів гривень із резервного фонду на посилення резервних інформаційних систем державних органів. Рішення має допомогти державі швидше відновлювати роботу цифрових систем і сервісів у разі російських обстрілів або кібератак.Про це повідомив прем’єр-міністр України Сергій Корецький."Маємо бути готовими до різних сценаріїв, зокрема найгірших", — зазначив посадовець.За його словами, кошти використають для створення територіально відокремлених резервних середовищ і майданчиків, а також розвитку хмарної інфраструктури.Також передбачено закупівлю серверного обладнання, програмного забезпечення та систем резервного копіювання і відновлення."Це дозволить швидше відновлювати роботу державних систем і сервісів у разі пошкоджень внаслідок обстрілів чи кіберата", — пояснив Корецький.За словами президента України Володимира Зеленського, Росія планує вивести війну за межі України. Розвідки різних країн отримали інформацію про це. До того ж Москва свідомо б’є по українських дата-центрах та інфраструктурі зв'язку, аби позбавити громадян доступу до Інтернету.Нагадаємо, Європейський парламент рекомендував пришвидшити надання підтримки Україні для зміцнення її наступальних кіберможливостей. Така рекомендація потрапила до звіту за підсумками пленарної сесії у вівторок, 15 вересня.Читайте також: Чи залишиться Україна без Інтернету через удари по дата-центрах: відповідь експерта.
Командувачем Військ зв'язку та кібербезпеки став Олексій Коваленко: що про нього відомо
У вівторок, 15 вересня, президент Володимир Зеленський призначив Олексія Коваленка командувачем Військ звʼязку та кібербезпеки Збройних сил України.Про це свідчить відповідний указ №931/2026, який з’явився на сайті президента України."Призначити Коваленка Олексія Олександровича командувачем Військ звʼязку та кібербезпеки Збройних сил України", — йдеться в повідомленні.Що відомо про Олексія КоваленкаДо офіційного призначення на посаду командувача Олексій Коваленко з 2023 року перебував у статусі тимчасового виконувача обов'язків керівника цього ж роду військ.Він також є начальником Військового інституту телекомунікацій та інформатизації імені Героїв Крут (ВІТІ) — провідного військового вишу України, який готує спеціалістів із кібербезпеки та зв'язку.Війська зв'язку та кібербезпеки ЗСУ є окремим родом військ, підрозділи якого інтегровані в усі види Збройних сил України. Під керівництвом генерала Коваленка вони забезпечують: функціонування військових інформаційних систем і систем бойового управління, розгортання захищених каналів зв’язку й оповіщення для армії, кібероборону України та відбиття ворожих атак у цифровому просторі.На той момент нове командування військ зв'язку та кібернетичної безпеки створено в структурі ЗСУ на початку лютого 2020 року. Воно підпорядковується Генеральному штабу ЗСУ.Нагадаємо, що 2 вересня президент України Володимир Зеленський здійснив кадрову перестановку у вищому військовому командуванні ЗСУ. Новим командувачем Сухопутних військ призначено бойового офіцера Святослава Заїця..

У ЄС можуть допомогти посилити можливості українських кібератак
Європейський парламент рекомендував пришвидшити надання підтримки Україні для зміцнення її наступальних кіберможливостей. Така рекомендація потрапила до звіту за підсумками пленарної сесії у вівторок, 15 вересня.Про це повідомила "Європейська правда" з посиланням на пресслужбу Європарламенту.Депутати Європарламенту ще раз наголосили, що вважають Росію головною зовнішньою загрозою для безпеки та демократичної цілісності Європи та державою, яка підтримує тероризм.Це особливо стосується контексту кампаній з дезінформації, які Росія поширює як в Європейському Союзі, так і за його межами."Україна, Молдова, Вірменія, Грузія та країни Західних Балкан є основними об’єктами російських і китайських інформаційних втручань, спрямованих на дискредитацію Євросоюзу", — акцентували європейські парламентарі.Вони додали, що підтримка цих країн у зміцненні їхньої стійкості має вирішальне значення як для авторитету процесу розширення Євросоюзу, так і для власної безпеки ЄС.Парламент ще раз підтвердив, що вважає Росію головною зовнішньою загрозою для безпеки та демократичної цілісності Європи та що Росія є державою, яка підтримує тероризм.У звіті також ідеться про те, що ЄС повинен перейти від "оборонного режиму" до активного стримування, зокрема, шляхом оцінки правових і оперативних механізмів для наступальних заходів проти логістичної та цифрової інфраструктури, яка стоїть за дестабілізаційною діяльністю Москви.Раніше в НАТО заявляли, що кількість російських гібридних атак на країни-члени Північноатлантичного альянсу значно зросла. Минулого року зафіксували понад 200 таких інцидентів.Нагадаємо, вчора міністр закордонних справ України Андрій Сибіга заявив, що санкції проти багатих росіян, винних у порушенні територіальної цілісності України, варто продовжити. Європейські обмеження мають стати ще жорсткішими..

Дешеве авто може виявитися пасткою: як розпізнати шахрайське оголошення
Головний сервісний центр Міністерства внутрішніх справ України спільно з Кіберполіцією закликав українців бути обережними під час купівлі автомобілів на онлайн-майданчиках. Правоохоронці пояснили, за якими ознаками можна розпізнати шахрайські оголошення та як безпечно перевірити транспортний засіб перед переказом коштів.За даними пресслужби Головного сервісного центру МВС, зловмисники часто заманюють покупців підозріло низькими цінами, гучними фразами на кшталт "знижка лише сьогодні", "терміновий продаж" або "офіційне оформлення онлайн". Головна мета таких схем — виманити передоплату за автомобіль, якого насправді не існує.У МВС назвали основні ознаки шахрайського оголошення:ціна значно нижча за ринкову;продавець вимагає аванс або повну передоплату;відмовляється від особистої зустрічі чи огляду автомобіля на СТО;не надає VIN-код транспортного засобу;спілкується виключно через месенджери;обіцяє оформити угоду без участі покупця;акаунт продавця створений нещодавно та містить лише одне оголошення.Правоохоронці також радять перевіряти фотографії автомобіля через пошук за зображеннями, оскільки шахраї нерідко використовують фото з інших сайтів або чужих оголошень.Крім того, перед купівлею варто попросити у продавця VIN-код та перевірити свідоцтво про реєстрацію транспортного засобу за серією і номером через онлайн-сервіс "Перевірка документів" на сайті Головного сервісного центру МВС.У відомстві наголошують, що найбезпечніше оформлювати договір купівлі-продажу у сервісному центрі МВС або через державний застосунок "Дія". У сервісному центрі договір оформлюють безкоштовно, а після перереєстрації новий власник отримує номерні знаки та свідоцтво про реєстрацію вже на своє ім'я.Чек-лист перед передоплатоюПеред тим як переказувати будь-які кошти продавцю, у ГСЦ МВС рекомендують:перевірити дату створення профілю продавця;знайти фотографії авто через пошук за зображеннями;отримати та перевірити VIN-код;перевірити документи на автомобіль;особисто оглянути транспортний засіб або провести його діагностику на СТО;не погоджуватися на передоплату без підтвердження справжності автомобіля та документів.У разі виявлення інтернет-шахрайства громадянам рекомендують звертатися до Кіберполіції або повідомляти про злочин за номером 102.Додамо, нещодавно шахраї почали розсилати електронні листи, які видають за повідомлення від відомих освітніх платформ. У них користувачів інформують про нібито успішне завершення навчання та пропонують завантажити сертифікат, однак насправді такі повідомлення можуть містити шкідливе програмне забезпечення..

В Україні запроваджено нове військове свято: вперше його відзначать уже в суботу
У четвер, 6 серпня, президент Володимир Зеленський підписав указ про заснування в Україні нового свята — Дня військ зв'язку та кібербезпеки Збройних сил України. Його щорічно відзначатимуть 8 серпня.Про це свідчить указ, який опубліковано на сайті президента України.Згідно з документом, рішення ухвалено на знак поваги до військовослужбовців військ зв'язку та кібербезпеки ЗСУ, які виявили мужність і героїзм у боротьбі за свободу, незалежність і територіальну цілісність України, а також для розвитку військових традицій.Документ передбачає щорічне відзначення Дня військ зв'язку та кібербезпеки Збройних сил України 8 серпня.Одночасно іншим указом визнано таким, що втратив чинність, указ президента від 1 лютого 2000 року №154/2000 "Про День військ зв'язку". Таким чином колишня пам'ятна дата замінена на нову.Також указ установив, що він набирає чинності з дня його офіційного опублікування.Після набуття чинності документа в Україні щорічно 8 серпня вшановуватимуть військовослужбовців військ зв'язку та кібербезпеки ЗСУ. Нова пам'ятна дата офіційно замінює День військ зв'язку, що існував раніше, який заснував указ президента 2000 року.Нагадаємо, що 31 липня президент України Володимир Зеленський підписав указ про започаткування нового професійного свята. Йдеться про запровадження Дня фінансиста..
Фейкові сертифікати про навчання: українців попередили про нову шахрайську схему
Шахраї почали розсилати електронні листи, які видають за повідомлення від відомих освітніх платформ. У них користувачів інформують про нібито успішне завершення навчання та пропонують завантажити сертифікат, однак насправді такі повідомлення можуть містити шкідливе програмне забезпечення.Про це попередили фахівці з кібербезпеки."Особливо вразливими є співробітники держструктур та освітніх закладів, які дійсно могли проходити курси", — зазначили у відомстві.У листі міститься PDF-документ із посиланням. Після переходу за ним на пристрій завантажується архів зі шкідливим файлом.Фахівці рекомендують не відкривати підозрілі вкладення, навіть якщо лист надійшов від знайомого відправника чи виглядає офіційним. Також радять перевіряти посилання у PDF-файлах перед переходом, не запускати файли з архівів, отриманих електронною поштою, а справжність сертифікатів перевіряти лише через офіційні освітні платформи.У разі отримання підозрілого листа його рекомендують надіслати для перевірки до Національної команди реагування на кіберінциденти CERT-UA на електронну адресу incidents@cert.gov.ua.Додамо, нещодавно в Україні шахраї почали розсилати фейкові електронні листи від імені Міністерства охорони здоров'я. Мета зловмисників — змусити користувачів завантажити шкідливий файл, який може інфікувати комп'ютер.Читайте також: Шахраї прикриваються Гаріком Бірчею: українців попередили про небезпечну схему в TikTok.

Хакери видають себе за Генштаб ЗСУ: українців попередили про нову схему
Український бізнес став мішенню нової хвилі кібератак, під час яких зловмисники розсилають фейкові листи від імені Генерального штабу Збройних сил України. Головна мета шахраїв — змусити одержувачів завантажити шкідливий файл, який відкриває доступ до корпоративних мереж.Про це повідомляє проєкт BRAMA. За інформацією фахівців, у листах міститься нібито офіційне "розпорядження" із вимогою надати списки техніки та персоналу для потреб оборони. Для більшого психологічного тиску автори повідомлень посилаються на кримінальну відповідальність за статтею 114-1 Кримінального кодексу України та вимагають виконати вимоги протягом трьох днів."Це не запит від армії, це — шкідливий вірус! Мета ворога — зламати корпоративну мережу, вкрасти паролі та знищити бази даних", — йдеться у повідомленні.Як не потрапити на гачок шахраївЕксперти закликають не відкривати архіви у форматах ZIP, RAR або 7z, якщо лист надійшов несподівано або викликає підозру. Також рекомендується уважно перевіряти адресу електронної пошти відправника. Навіть якщо у назві вказано "Генштаб", офіційні державні органи України використовують лише домени .gov.ua або .mil.ua.Якщо вкладення все ж було відкрито, необхідно негайно від'єднати комп'ютер від мережі — вимкнути Wi-Fi або відключити інтернет-кабель — та одразу повідомити системного адміністратора. Це допоможе мінімізувати ризик витоку даних і поширення шкідливого програмного забезпечення на інші пристрої.Особливу увагу фахівці радять приділити співробітникам бухгалтерії, кадрових служб та інших підрозділів, які регулярно працюють із документами та можуть стати першими жертвами такої схеми через звичку швидко відкривати вкладення.Нагадаємо, нещодавно в Україні почали фіксувати фішингову схему, за допомогою якої зловмисники намагаються отримати доступ до Telegram-акаунтів користувачів. Шахраї розсилають підроблені петиції про вшанування пам’яті загиблих українських військових та виманюють номери телефонів і коди підтвердження.Читайте також: Чому не варто використовувати однакові паролі: поради кіберекспертів.

Штрафи за небезпечні челенджі: у Раді хочуть посилити відповідальність для дітей, батьків і шкіл
У Верховній Раді зареєстрували два законопроєкти, спрямовані на протидію небезпечним інтернет-челенджам серед дітей та підлітків. Документи передбачають запровадження адміністративної відповідальності для організаторів таких "ігор", батьків неповнолітніх, а також керівників закладів освіти, які приховуватимуть подібні випадки.Про це йдеться у законопроєктах №15395 та №15396, пише видання "Судово-юридична газета".Законодавчі ініціативи пропонують закріпити на законодавчому рівні поняття "деструктивний інтернет-тренд (гра)" — масову поведінкову модель у соцмережах, яка спонукає дітей до дій, що можуть загрожувати їхньому життю, здоров'ю або гідності.Згідно з документами, директори шкіл будуть зобов'язані організовувати заходи з виявлення та припинення участі учнів у небезпечних онлайн-челенджах, а педагоги — проводити профілактичну роботу та невідкладно повідомляти керівництво про подібні випадки. Також пропонується заборонити використовувати територію навчальних закладів і їхні офіційні інформаційні ресурси для створення чи поширення контенту, пов'язаного з деструктивними трендами.Окремий законопроєкт передбачає зміни до Кодексу України про адміністративні правопорушення. Зокрема, за залучення або примушування до участі в небезпечних інтернет-іграх пропонують встановити штраф від 850 до 1700 гривень або громадські роботи.Якщо ж такі дії вчинятиме дитина віком до 16 років, аналогічний штраф можуть накласти на її батьків.Крім того, за неповідомлення правоохоронців про участь учнів у небезпечних челенджах керівникам навчальних закладів може загрожувати штраф від 1700 до 3400 гривень або виправні роботи.Ініціатори законодавчих змін зазначають, що головною метою нововведень є створення безпечного освітнього середовища, підвищення цифрової грамотності батьків та запобігання дитячому травматизму, самогубствам і втягненню неповнолітніх у протиправну діяльність через інтернет.Водночас автори ініціатив наголошують, що під час впровадження нових норм важливо зберегти баланс між захистом дітей та недопущенням надмірного обмеження свободи слова чи необґрунтованого втручання у цифровий простір. Законопроєкти наразі перебувають на розгляді парламенту.Додамо, понад 53% учнів коли-небудь стикалися з булінгом, але через страх осуду чи погіршення ситуації лише половина з них повідомила про це батькам чи вчителям. Ще 2024 року в учнів зʼявилася можливість повідомити про це швидко та анонімно.Читайте також: Булінг у школах України: скільки випадків зафіксували у 2025 році.

Шахраї атакують власників криптогаманців: що потрібно знати для захисту коштів
Днями власник криптовалютного гаманця втратив майже мільйон доларів у токенах USDT в мережі Ethereum після того, як став жертвою фішингової атаки.Про це свідчать дані проєкту BRAMA. Зазначається, що шахраї змогли викрасти 999 999 доларів, використавши добре відому, але й досі ефективну схему.Що відомо про схемуЗловмисники заманили користувача на підроблений сайт, який зовні майже не відрізнявся від справжнього. Після переходу за фальшивим посиланням власник гаманця підписав шкідливу транзакцію зі смартконтрактом, не помітивши небезпечних дозволів.Фактично користувач надав шахраям право керувати своїми токенами. Одразу після цього автоматизований бот вивів усі кошти з криптогаманця. Через особливості блокчейн-транзакцій скасувати таку операцію або повернути активи практично неможливо.Як уберегти свої грошіФахівці зауважили, що уникнути подібних випадків допоможуть базові правила цифрової безпеки:Перевіряйте URL-адреси. Шахраї створюють копії відомих сайтів, змінюючи лише одну-дві літери.Не клікайте на рекламу в пошуковиках при пошуку криптобірж чи гаманців (уважніше з першими результатами, буває фішинг).Уважно читайте, що підписуєте. Якщо смарт-контракт запитує "unlimited approval" (необмежений доступ до ваших токенів) — це червоний прапорець.Використовуйте апаратні гаманці (холодне зберігання) для великих сум.Нагадаємо, нещодавно в Україні почали фіксувати фішингову схему, за допомогою якої зловмисники намагаються отримати доступ до Telegram-акаунтів користувачів. Шахраї розсилають підроблені петиції про вшанування пам’яті загиблих українських військових та виманюють номери телефонів і коди підтвердження.Читайте також: Чому не варто використовувати однакові паролі: поради кіберекспертів.

Від імені МОЗ: українців попередили про нову небезпечну шахрайську схему
В Україні шахраї почали розсилати фейкові електронні листи від імені Міністерства охорони здоров'я. Мета зловмисників — змусити користувачів завантажити шкідливий файл, який може інфікувати комп'ютер.Про це повідомляє проєкт BRAMA. Зазначається, що шахраї надсилають повідомлення з темою "До відома щодо змін в ЕКОПФО". До листа прикріплений архів із назвою "щодо змін в ЕКОПФО.zip", який містить шкідливе програмне забезпечення.Фахівці наголошують, що розпізнати підробку можна за кількома ознаками. Насамперед варто звернути увагу на адресу відправника. Попри те, що лист нібито надійшов від МОЗ, він відправлений із неофіційної електронної адреси. У відомстві нагадують, що державні органи надсилають офіційні листи лише з доменів .gov.ua.Крім того, кіберзлочинці використовують архіви у форматах .zip або .rar, щоб приховати шкідливі файли та обійти поштові антивірусні перевірки. Також вони застосовують офіційний стиль викладу й складні абревіатури, щоб створити враження важливості документа та спонукати одержувача відкрити вкладення.У разі отримання такого повідомлення українцям радять:не завантажувати й не відкривати вкладені архіви;не переходити за посиланнями, що містяться в листі;позначити повідомлення як спам і видалити його.Фахівці також закликають попередити про нову шахрайську схему колег і близьких та бути уважними до будь-яких підозрілих електронних листів.Нагадаємо, цьогоріч у червні в Україні почала поширюватися фішингова схема, за допомогою якої зловмисники намагаються отримати доступ до Telegram-акаунтів користувачів. Шахраї розсилають підроблені петиції про вшанування пам’яті загиблих українських військових та виманюють номери телефонів і коди підтвердження..

Переказала гроші й не отримала товар: українська акторка стала жертвою шахраїв
Українська акторка Наталка Денисенко повідомила, що стала жертвою шахраїв під час онлайн-покупки. Артистка переказала 9000 грн передплати за накладне волосся, однак товар так і не отримала.Про це акторка повідомила у своїх Instagram-сториз.За словами Денисенко, вона шукала нефарбоване накладне волосся із завитком і натрапила на магазин в Instagram. Сторінка мала багато підписників і відгуків, тому акторка вирішила довіритися продавцям.Вона розповіла, що їй підібрали волосся за запитом, після чого попросили внести передплату у розмірі 9000 гривень. Денисенко переказала кошти, однак після цього магазин зник і перестав виходити на зв’язок."Я стала жертвою шахраїв. Мене обманули на 9000 гривень. Мені 36 рочків, я стала жертвою шахраїв, бо я шукала собі дитяче, класне, нефарбоване волосся з завитком в Інтернеті, бо ніде не можна було його купити в Києві. Я натрапила на магазин в Instagram з купою відгуків, підписників. Вони підібрали для мене волосся, я надіслала їм передплату — 9000 тисяч гривень, і вони щезли. Мене обманули, і я зрозуміла, що більше я так волосся не буду купувати", — пожалілася знаменитість.Акторка зізналася, що ця ситуація стала для неї уроком. Вона більше не планує робити такі покупки без ретельної перевірки продавця.Денисенко також заявила, що хоче звернутися до кіберполіції, щоб винних притягнули до відповідальності.Нагадаємо, нещодавно телеведуча й акторка Тала Калатай повідомила, що її мати опинилася під завалами після російського обстрілу Києва. Жінка вижила, оскільки під час атаки перебувала у погребі..

У застосунку "Армія+" оновили один із напопулярніших курсів
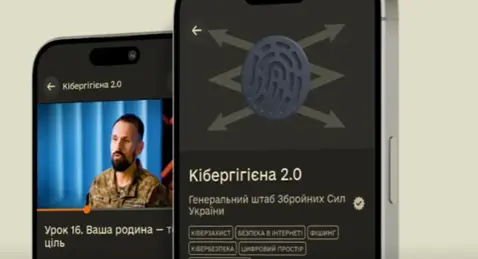
До курсу "Кібергігієна 2.0" у застосунку "Армія+" додали нові уроки, присвячені сучасним кіберзагрозам, з якими дедалі частіше стикаються військовослужбовці.Про це повідомили в Міністерстві оборони України. Там зазначили, що оновлення допоможе військовим краще розпізнавати нові кіберризики, захищати себе та близьких, а також безпечніше користуватися цифровими сервісами під час служби."Смартфон може стати інструментом, який ворог використовує проти військових. Оновлений курс навчає помічати неочевидні загрози: яку небезпеку становлять нейромережі та чому наші рідні також можуть опинитися під прицілом. Навчання формує звичку критично мислити у звичних життєвих ситуаціях: від підключення до Wi-Fi — до публікації селфі. Пройти цей курс — базовий обов'язок кожного військовослужбовця", — зазначив військовослужбовець Хорунжої служби 12 бригади спеціального призначення НГУ "Азов" Дмитро Євтушенко.Нові матеріали допоможуть військовослужбовцям краще орієнтуватися в сучасних цифрових загрозах і зменшувати ризики для себе, підрозділу та своїх близьких.У курсі "Кібергігієна 2.0" тепер є уроки, присвячені темам, які стали особливо актуальними:прихованим цифровим загрозам — застосункам для знайомств, фітнес-трекерам, смартгодинникам та іншим сервісам, які можуть розкривати важливу інформацію;атакам на родини військових — фейковим повідомленням про поранення, полон чи зникнення безвісти, фішингу та психологічному тиску;дипфейкам, підробленим голосам і повідомленням, створеним за допомогою штучного інтелекту, та способам їх розпізнавання.Нові уроки зосереджені на практичних діях, які допомагають уникнути найпоширеніших цифрових ризиків."Кіберзагрози змінюються щодня, тому навчальні матеріали регулярно доповнюють новими темами, які відповідають сучасним викликам", — наголосили в оборонному відомстві.Оновлений курс містить більше практичних прикладів і рекомендацій, які допомагають військовим безпечніше користуватися цифровими пристроями та сервісами під час служби.Матеріали розробили у співпраці з головним управлінням зв'язку та кібербезпеки Генерального штабу ЗСУ, а оновлення реалізували завдяки підтримці уряду Канади та CRDF Global.Як відомо, на теперішній момент у застосунку є 28 навчальних курсів, які допомагають військовослужбовцям:підвищувати професійні навички;опановувати сучасні підходи до служби;зміцнювати спроможність своїх підрозділів.Нагадаємо, пресслужба Міністерства оборони також інформувала, що в Україні запустили "конструктор дронів" для військових. Він працює на базі маркетплейсу зброї DOT-Chain Defence..
Італія виділить Україні 1 млн євро: на що витратять кошти
Італія виділить Україні 1 мільйон євро на проєкти у сфері кібербезпеки. Кошти будуть надані протягом наступних шести місяців.Про це повідомило Міністерство цифрової трансформації України."Із 1 липня Італія переймає у Великої Британії лідерство в Талліннському механізмі. Країна продовжить системну роботу, яку партнери розбудовують уже майже 3 роки. Протягом наступних пів року італійський уряд профінансує проєкти з кібербезпеки в Україні ще на 1 мільйон євро. Загальний внесок країни в ініціативу сягне 2 мільйони євро", — йдеться у повідомленні.У відомстві наголосили, що як нова країна—лідер Талліннського механізму, Італія планує поглибити цифрову співпрацю з Україною за такими напрямами:посилення кіберзахисту державних органів на національному та регіональному рівнях;захист об’єктів критичної інфраструктури;розвиток комплексної кіберстійкості;професійний розвиток українських фахівців з кібербезпеки.До того ж, як відзначили у міністерстві, Італія вже профінансувала два кіберпроєкти в Тернопільскій області майже на 900 тисяч євро: там модернізують інфраструктуру та створюють захищену мережу. Ще один проєкт з бюджетом понад 570 тисяч євро стартує на Одещині — розробка безпечної системи для регіонального інформаційно-аналітичного центру."Крім того, італійські партнери профінансували аналітичний огляд Національної системи кібербезпеки 2025 та підтримали молодіжну збірну України на змаганнях European Cybersecurity Challenge", — додали у міністерстві.Талліннський механізм заснували у грудні 2023 року для координації міжнародної допомоги у сфері кібербезпеки. До об’єднання входять 14 країн: Велика Британія, Данія, Естонія, Італія, Канада, Нідерланди, Німеччина, Норвегія, Польща, США, Фінляндія, Франція, Швеція та Чехія. ЄС, НАТО та Світовий банк працюють як офіційні спостерігачі. Країна — лідер ініціативи змінюється щопівроку. Співпрацю між українськими інституціями та міжнародними донорами координує команда Проєктного офісу (TMPO).Нагадаємо, 25 червня президентка Єврокомісії Урсула фон дер Ляєн заявила, що ЄС перерахує Україні перший транш макрофінансової допомоги в рамках нового кредитного пакета на підтримку України на 2026-2027 роки..


