
# кіберзахист
У мережі лякають масштабною кібератакою 17 листопада: деталі про новий фейк
У соціальних мережах поширюють повідомлення про нібито масштабну кібератаку 17 листопада. З’явилася інформація, що хакери обнулять банківські рахунки, а потім у всьому світі на три місяці зникне Інтернет. Однак жодних підтверджень цьому немає.Про це поінформував Центр протидії дезінформації на своїй сторінці в Facebook."У соцмережах поширюють конспірологічні теорії, нібито 17 листопада станеться масштабна кібератака: хакери обнулять банківські рахунки, а потім у всьому світі вимкнуть Інтернет на три місяці", — йдеться в повідомленні.Автори дописів закликають людей запасатися продуктами, водою та готівкою."Ця інформація не має жодних підтверджень. Автори дописів-першоджерел посилаються на чутки та неперевірені дані, а як доказ нібито майбутньої кібератаки наводять реальні рекомендації урядів різних країн щодо запасів на випадок надзвичайних ситуацій", — зауважили в Центрі протидії дезінформації.Там наголосили, що насправді ці рекомендації не пов’язані з 17 листопада й не містять попереджень про кібератаку.Також до чутки прив’язали заплановану на 17 листопада перевірку системи оповіщення у США. Йдеться лише про тестове повідомлення на радіо та телебаченні. Відключення Інтернету чи обмеження доступу до банківських рахунків не передбачені."Не піддавайтеся паніці та довіряйте інформації лише з перевірених і офіційних джерел", — підсумували в Центрі протидії дезінформації.Нагадаємо, що в Україні зафіксовано масову розсилку шахрайських електронних листів, які надходять платникам податків наче від імені Державної податкової служби. У темах цих повідомлень йдеться про нібито нарахування податкового боргу, проте всередині приховано небезпечні віруси..
Сибіга запропонував допомогу італійському міністру, якого атакували проросійські хакери
Міністр закордонних справ Італії Антоніо Таяні став жертвою проросійських хакерів. Його український колега Андрій Сибіга висловив із ним солідарність і запропонував допомогу.Про це Андрій Сибіга написав на своїй сторінці в соціальній мережі X."Повна солідарність з моїм італійським колегою Антоніо Таяні перед обличчям зловмисних актів кіберзлочинності та залякування, спрямованих проти нього та його сім’ї", — зазначив він.За його словами, кіберзагрози та зловмисні атаки не знають кордонів і вимагають сильної, скоординованої відповіді."Україна має значний практичний досвід протидії таким загрозам і готова поділитися ним із нашими партнерами. Разом ми сильніші в захисті Європи, зміцненні стійкості наших суспільств і охороні критичної інфраструктури та чутливих даних", — додав український міністр.Він повністю погодився з Антоніо Таяні, що ці загрози заслуговують на подальше обговорення з колегами з G7 на найближчій зустрічі в Парижі."Я глибоко вдячний своєму дорогому колезі Антоніо, уряду Італії й італійському народу за їхню непохитну підтримку та солідарність з Україною. Ті, хто намагається нас залякати, лише посилять нашу рішучість стояти разом", — підсумував Андрій Сибіга.Учора, 7 листопада, міністр закордонних справ Італії Антоніо Таяні заявив, що проросійські хакери опублікували у даркнеті його особисті дані. Італійський посадовець переконаний, що ці дії пов’язані з підтримкою України з боку італійського уряду.До речі, минулого місяця хакери атакували інформаційні системи Палати депутатів Італії, зачепивши поштові скриньки багатьох парламентарів і електронну пошту прем’єр-міністерки Джорджі Мелоні.Нагадаємо, 27 жовтня стало відомо, що ухвалення чергового траншу італійської військової підтримки для України опинилося на паузі через політичне очікування в Римі. Урядовці в Італії затягували графіки відправлення нового озброєння, орієнтуючись на політичні розклади у США..
Легкі гроші в Інтернеті: як шахраї обманюють українців через інвестиційні платформи
В Україні шахраї створюють фейкові інвестиційні платформи, які імітують роботу брокерських компаній, криптобірж і фінансових сервісів. Вони обіцяють швидкий прибуток, залучають людей до внесення депозитів, а згодом вимагають додаткові платежі та блокують доступ до акаунтів.Про це повідомила пресслужба Кіберполіції України. Зазначається, що такі платформи можуть мати професійний дизайн, особистий кабінет користувача, графіки зростання доходів, аналітичні матеріали та онлайн-підтримку. Іноді з клієнтом працює так званий персональний фінансовий менеджер.Однак за привабливим інтерфейсом може не бути жодної реальної інвестиційної діяльності. Показники прибутку на таких ресурсах вигадані, а внесені кошти потрапляють під контроль зловмисників.Як працює шахрайська схемаЗазвичай афера починається з реклами в соціальних мережах, зокрема Facebook, Instagram або YouTube. Користувачам обіцяють інвестиції від 250 доларів, щоденний пасивний дохід або нібито офіційне партнерство з відомими брендами.Далі схема розвивається за кілька етапів:Перехід на фейкову платформу. Людина переходить за рекламним посиланням на сайт, який імітує криптобіржу, трейдинговий сервіс або інвестиційний фонд.Контакт із "фінансовим аналітиком". Після реєстрації користувачеві телефонують і допомагають внести перший депозит.Демонстрація вигаданого прибутку. В особистому кабінеті відображається швидке зростання доходів — наприклад, на 10–30% за кілька днів. Насправді ці цифри можуть бути лише імітацією.Спроба сформувати довіру. На початковому етапі деяким вкладникам навіть дозволяють вивести невелику суму, щоб переконати їх у надійності платформи.Вимагання додаткових платежів. Коли людина намагається вивести більшу суму, їй повідомляють про необхідність сплатити "податок", "комісію", "верифікацію" або "страховий платіж".Зникнення шахраїв. Після кількох переказів доступ до акаунту блокують, а представники платформи перестають виходити на зв’язок.Як не втратити грошіКіберполіція рекомендує перевіряти інформацію про інвестиційну компанію в офіційних джерелах і не поспішати з фінансовими рішеннями під впливом реклами чи обіцянок швидкого заробітку.Особливу увагу варто звертати на пропозиції гарантованого високого прибутку за короткий час, вимоги терміново внести гроші та прохання сплатити додаткові збори перед виведенням коштів.Якщо виникли сумніви щодо справжності платформи, краще утриматися від переказів і не передавати незнайомцям фінансові чи персональні дані.Нагадаємо, раніше у Верховній Раді України зареєстрували законопроєкт про кримінальну відповідальність за шахрайські дії з використанням штучного інтелекту. Передбачається залучення експертів з кібербезпеки.Читайте також: Надсилають SMS про "запис на прийом": шахраї по-новому виманюють персональні дані.

Водіїв попередили про нові пастки в Інтернеті: які пропозиції можуть коштувати грошей
На сьогодні шахраї створюють підроблені сайти й акаунти, пропонують оформити посвідчення водія без іспитів, гарантують швидкий запис до сервісних центрів Міністерства внутрішніх справ або заманюють покупців автомобілів вигідними цінами. У такий спосіб зловмисники намагаються заволодіти грошима та персональними даними українців.Про найпоширеніші схеми шахрайства під час користування онлайн-послугами для водіїв попередили в Кіберполіції України.Посвідчення водія без іспитів: як працюють шахраїЗловмисники створюють фейкові вебсайти та сторінки в соціальних мережах, де пропонують допомогу з отриманням, відновленням або обміном водійських документів. Після оплати клієнт може отримати підроблене посвідчення, яке не має юридичної сили, або взагалі залишитися без грошей.Ознаками шахрайства є пропозиції:придбати перше посвідчення водія без складання іспитів у сервісному центрі МВС;швидко відновити документ, який не відображається в Кабінеті водія та застосунку "Дія", без відвідування сервісного центру;отримати посвідчення категорії B у 16 років;скористатися сторонньою допомогою для отримання водійського документа або складання теоретичного іспиту;оформити так звані "водійські документи-двійники", відомості про які відсутні в офіційних реєстрах.Використання підроблених документів може призвести не лише до фінансових втрат і витоку персональних даних, а й до правових наслідків.Платний запис до сервісного центру МВСЩе одна поширена схема — пропозиції за гроші організувати запис до сервісного центру МВС, забезпечити пріоритетний виклик або допомогти отримати адміністративну послугу онлайн. Шахраї можуть обіцяти швидше обслуговування, а натомість виманювати кошти чи конфіденційну інформацію.Більшість адміністративних послуг сервісних центрів МВС доступна онлайн через Кабінет водія та застосунок "Дія". Тому під час запису або оформлення документів не варто звертатися до сторонніх посередників чи передавати їм персональні дані.Купівля автомобіля в Інтернеті: на що звернути увагуПід час пошуку автомобіля шахраї можуть публікувати оголошення з підозріло низькими цінами, пропонувати знижки, які діють лише сьогодні, або наполягати на терміновому продажі. Такі пропозиції мають спонукати покупця якнайшвидше переказати передоплату, не перевіривши автомобіль і продавця належним чином.Окрему небезпеку становлять послуги з перевірки автомобіля "по всіх базах" або через нібито прямий доступ до державних реєстрів. Щоб створити видимість надійності угоди, зловмисники можуть показувати підроблені документи та сфальсифіковані результати перевірок.Щоб не стати жертвою шахраїв, не варто переказувати гроші під тиском терміновості, довіряти неперевіреним посередникам або вважати скриншоти документів достатнім підтвердженням їхньої справжності.Нагадаємо, розвиток онлайн-сервісів створює нові можливості для громадян, однак водночас ними активно користуються шахраї. Зловмисники створюють фішингові сайти, підроблені сторінки та чат-боти, які імітують державні ресурси.Читайте також: Нові камери та "Фантоми": МВС посилює контроль за водіями.

"Захист України" оновлять для всіх шкіл: чого навчатимуть старшокласників із 2027 року
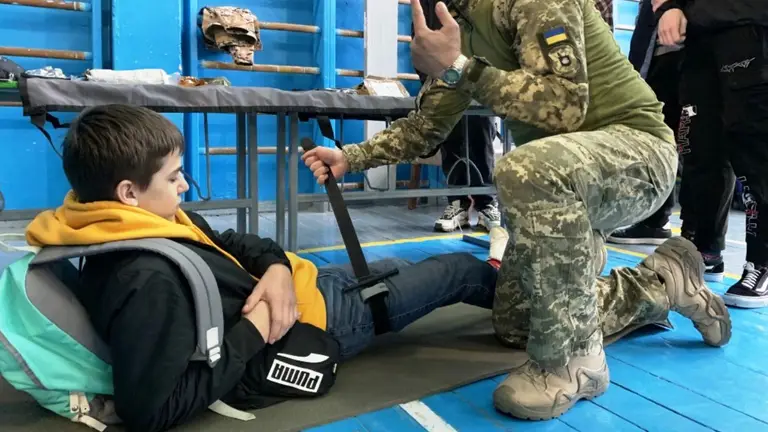
Із 1 вересня 2027 року оновлений курс "Захист України" планують запровадити для учнів усіх шкіл України. Старшокласники також зможуть поглиблено вивчати окремі напрямки, серед яких керування дронами, інженерія та кібербезпека.Про це повідомляє Нова українська школа з посиланням на Міністерство освіти і науки України.Про подальший розвиток реформи говорили під час другого Всеукраїнського форуму "Захист України — 2026", який відбувся 23-27 вересня на Закарпатті за ініціативи Міністерства освіти і науки України. Упродовж п’яти днів старшокласники з різних регіонів та вчителі проходили практичні заняття, відпрацьовували навички й обмінювалися досвідом. Завершальним етапом форуму стали змагання між осередками, у яких взяли участь 19 команд.Фінал організували у форматі навчально-практичного квесту. Учасники виконували завдання з тактичної медицини, стрілецької підготовки, пілотування FPV-дронів класу Tiny Whoop, а також проходили смугу перешкод. Команди самостійно визначали послідовність завдань, розподіляли ролі та координували свої дії в умовах обмеженого часу. Так, школярі могли застосувати на практиці навички, отримані під час занять в осередках "Захисту України".Скільки осередків уже працюєНаразі в Україні діє 1 027 осередків "Захисту України". Це спеціально обладнані навчальні простори, де займаються учні одразу з кількох закладів освіти. За даними МОН, через такі осередки навчаються близько 80% старшокласників."Реформа "Захисту України" розпочалася понад два роки тому, щоб цей предмет став простором, де учні вчаться діяти, брати відповідальність і працювати в команді. Сьогодні в Україні вже працює понад тисяча осередків. Ці змагання дають змогу не лише перевірити себе, а й навчитися одне в одного та відчути масштаб цієї спільноти", — зазначив міністр освіти і науки України Андрій Бутенко.Скільки коштів спрямували на реформуВід початку реформи на створення та оснащення осередків "Захисту України" спрямували 2,1 мільярда гривень. Ще понад 100 мільйонів гривень витратили на професійний розвиток педагогів.Перші змагання між осередками провели у 2025 році. Надалі МОН планує розвивати цей формат і вже підготувало проєкт правил проведення змагань. Документ має встановити єдині вимоги до участі, оцінювання та нагородження школярів. Передбачено три етапи змагань, а сам проєкт уже пройшов громадське обговорення.Чого навчатимуть старшокласниківПісля поширення оновленого курсу на всі школи учні старших класів зможуть не лише опановувати базові навички, а й обирати окремі напрямки для поглибленого навчання. Серед них — керування безпілотниками, інженерія та кібербезпека. Курс "Захист України" має поєднати теоретичні знання з практичними навичками, необхідними для дій у різних ситуаціях.Додамо, у школах Львівщини планують запровадити нові правила користування смартфонами та іншими персональними електронними пристроями. Йдеться не про повну заборону гаджетів, а про визначення чітких умов, коли учні можуть ними користуватися під час навчання та перерв.Читайте також: Меню, порції та смак: як батьки оцінюють харчування у школах.
Телефонує "мама", але номер підроблений: як Android перевіряє справжність дзвінка
Шахраї можуть підмінити номер знайомої людини та навіть використати штучний інтелект, щоб скопіювати її голос. Google додав в Android функцію Fake Call Detection, яка може попередити користувача, якщо дзвінок від контакту насправді надходить не з його смартфона.Як повідомляє Google, захист працює як своєрідна цифрова перевірка між двома телефонами. Коли вам телефонує контакт, його пристрій надсилає на ваш смартфон зашифрований сигнал через RCS, який підтверджує, що виклик справді здійснюється з цього пристрою.Якщо шахрай підмінить номер, такого сигналу не буде. Тоді ваш телефон перевірить пристрій справжнього контакту: якщо він не здійснює дзвінок, на екрані з'явиться попередження про можливу підміну номера. Функція працює автоматично та ввімкнена за замовчуванням на сумісних пристроях.Є важливе обмеженняFake Call Detection не аналізує голос людини та не визначає, чи є він дипфейком. Система перевіряє саме походження дзвінка.Крім того, для роботи функції обидва співрозмовники мають використовувати Phone by Google, а дзвінок повинен підтримувати RCS. Тому це не універсальний захист від усіх телефонних шахрайств.На яких телефонах працюєGoogle почав розгортати функцію у червні 2026 року для пристроїв з Android 12 і новіших версій, спочатку на смартфонах Pixel. Якщо на телефоні використовується інший застосунок для дзвінків, Google пропонує встановити Phone by Google та зробити його основним. Водночас доступність може залежати від конкретного пристрою, застосунку та підтримки RCS.Тому навіть із таким захистом варто перевіряти підозрілі дзвінки іншим способом: якщо знайомий раптово просить терміново переказати гроші, краще завершити розмову та самостійно зателефонувати йому за збереженим номером.Нагадаємо, раніше у Верховній Раді України зареєстрували законопроєкт про кримінальну відповідальність за шахрайські дії з використанням штучного інтелекту. Передбачається залучення експертів з кібербезпеки.Читайте також: Надсилають SMS про "запис на прийом": шахраї по-новому виманюють персональні дані.

Командувачем Військ зв'язку та кібербезпеки став Олексій Коваленко: що про нього відомо
У вівторок, 15 вересня, президент Володимир Зеленський призначив Олексія Коваленка командувачем Військ звʼязку та кібербезпеки Збройних сил України.Про це свідчить відповідний указ №931/2026, який з’явився на сайті президента України."Призначити Коваленка Олексія Олександровича командувачем Військ звʼязку та кібербезпеки Збройних сил України", — йдеться в повідомленні.Що відомо про Олексія КоваленкаДо офіційного призначення на посаду командувача Олексій Коваленко з 2023 року перебував у статусі тимчасового виконувача обов'язків керівника цього ж роду військ.Він також є начальником Військового інституту телекомунікацій та інформатизації імені Героїв Крут (ВІТІ) — провідного військового вишу України, який готує спеціалістів із кібербезпеки та зв'язку.Війська зв'язку та кібербезпеки ЗСУ є окремим родом військ, підрозділи якого інтегровані в усі види Збройних сил України. Під керівництвом генерала Коваленка вони забезпечують: функціонування військових інформаційних систем і систем бойового управління, розгортання захищених каналів зв’язку й оповіщення для армії, кібероборону України та відбиття ворожих атак у цифровому просторі.На той момент нове командування військ зв'язку та кібернетичної безпеки створено в структурі ЗСУ на початку лютого 2020 року. Воно підпорядковується Генеральному штабу ЗСУ.Нагадаємо, що 2 вересня президент України Володимир Зеленський здійснив кадрову перестановку у вищому військовому командуванні ЗСУ. Новим командувачем Сухопутних військ призначено бойового офіцера Святослава Заїця..

У ЄС можуть допомогти посилити можливості українських кібератак
Європейський парламент рекомендував пришвидшити надання підтримки Україні для зміцнення її наступальних кіберможливостей. Така рекомендація потрапила до звіту за підсумками пленарної сесії у вівторок, 15 вересня.Про це повідомила "Європейська правда" з посиланням на пресслужбу Європарламенту.Депутати Європарламенту ще раз наголосили, що вважають Росію головною зовнішньою загрозою для безпеки та демократичної цілісності Європи та державою, яка підтримує тероризм.Це особливо стосується контексту кампаній з дезінформації, які Росія поширює як в Європейському Союзі, так і за його межами."Україна, Молдова, Вірменія, Грузія та країни Західних Балкан є основними об’єктами російських і китайських інформаційних втручань, спрямованих на дискредитацію Євросоюзу", — акцентували європейські парламентарі.Вони додали, що підтримка цих країн у зміцненні їхньої стійкості має вирішальне значення як для авторитету процесу розширення Євросоюзу, так і для власної безпеки ЄС.Парламент ще раз підтвердив, що вважає Росію головною зовнішньою загрозою для безпеки та демократичної цілісності Європи та що Росія є державою, яка підтримує тероризм.У звіті також ідеться про те, що ЄС повинен перейти від "оборонного режиму" до активного стримування, зокрема, шляхом оцінки правових і оперативних механізмів для наступальних заходів проти логістичної та цифрової інфраструктури, яка стоїть за дестабілізаційною діяльністю Москви.Раніше в НАТО заявляли, що кількість російських гібридних атак на країни-члени Північноатлантичного альянсу значно зросла. Минулого року зафіксували понад 200 таких інцидентів.Нагадаємо, вчора міністр закордонних справ України Андрій Сибіга заявив, що санкції проти багатих росіян, винних у порушенні територіальної цілісності України, варто продовжити. Європейські обмеження мають стати ще жорсткішими..

Дешеве авто може виявитися пасткою: як розпізнати шахрайське оголошення
Головний сервісний центр Міністерства внутрішніх справ України спільно з Кіберполіцією закликав українців бути обережними під час купівлі автомобілів на онлайн-майданчиках. Правоохоронці пояснили, за якими ознаками можна розпізнати шахрайські оголошення та як безпечно перевірити транспортний засіб перед переказом коштів.За даними пресслужби Головного сервісного центру МВС, зловмисники часто заманюють покупців підозріло низькими цінами, гучними фразами на кшталт "знижка лише сьогодні", "терміновий продаж" або "офіційне оформлення онлайн". Головна мета таких схем — виманити передоплату за автомобіль, якого насправді не існує.У МВС назвали основні ознаки шахрайського оголошення:ціна значно нижча за ринкову;продавець вимагає аванс або повну передоплату;відмовляється від особистої зустрічі чи огляду автомобіля на СТО;не надає VIN-код транспортного засобу;спілкується виключно через месенджери;обіцяє оформити угоду без участі покупця;акаунт продавця створений нещодавно та містить лише одне оголошення.Правоохоронці також радять перевіряти фотографії автомобіля через пошук за зображеннями, оскільки шахраї нерідко використовують фото з інших сайтів або чужих оголошень.Крім того, перед купівлею варто попросити у продавця VIN-код та перевірити свідоцтво про реєстрацію транспортного засобу за серією і номером через онлайн-сервіс "Перевірка документів" на сайті Головного сервісного центру МВС.У відомстві наголошують, що найбезпечніше оформлювати договір купівлі-продажу у сервісному центрі МВС або через державний застосунок "Дія". У сервісному центрі договір оформлюють безкоштовно, а після перереєстрації новий власник отримує номерні знаки та свідоцтво про реєстрацію вже на своє ім'я.Чек-лист перед передоплатоюПеред тим як переказувати будь-які кошти продавцю, у ГСЦ МВС рекомендують:перевірити дату створення профілю продавця;знайти фотографії авто через пошук за зображеннями;отримати та перевірити VIN-код;перевірити документи на автомобіль;особисто оглянути транспортний засіб або провести його діагностику на СТО;не погоджуватися на передоплату без підтвердження справжності автомобіля та документів.У разі виявлення інтернет-шахрайства громадянам рекомендують звертатися до Кіберполіції або повідомляти про злочин за номером 102.Додамо, нещодавно шахраї почали розсилати електронні листи, які видають за повідомлення від відомих освітніх платформ. У них користувачів інформують про нібито успішне завершення навчання та пропонують завантажити сертифікат, однак насправді такі повідомлення можуть містити шкідливе програмне забезпечення..

В Україні запроваджено нове військове свято: вперше його відзначать уже в суботу
У четвер, 6 серпня, президент Володимир Зеленський підписав указ про заснування в Україні нового свята — Дня військ зв'язку та кібербезпеки Збройних сил України. Його щорічно відзначатимуть 8 серпня.Про це свідчить указ, який опубліковано на сайті президента України.Згідно з документом, рішення ухвалено на знак поваги до військовослужбовців військ зв'язку та кібербезпеки ЗСУ, які виявили мужність і героїзм у боротьбі за свободу, незалежність і територіальну цілісність України, а також для розвитку військових традицій.Документ передбачає щорічне відзначення Дня військ зв'язку та кібербезпеки Збройних сил України 8 серпня.Одночасно іншим указом визнано таким, що втратив чинність, указ президента від 1 лютого 2000 року №154/2000 "Про День військ зв'язку". Таким чином колишня пам'ятна дата замінена на нову.Також указ установив, що він набирає чинності з дня його офіційного опублікування.Після набуття чинності документа в Україні щорічно 8 серпня вшановуватимуть військовослужбовців військ зв'язку та кібербезпеки ЗСУ. Нова пам'ятна дата офіційно замінює День військ зв'язку, що існував раніше, який заснував указ президента 2000 року.Нагадаємо, що 31 липня президент України Володимир Зеленський підписав указ про започаткування нового професійного свята. Йдеться про запровадження Дня фінансиста..

Хакери видають себе за Генштаб ЗСУ: українців попередили про нову схему
Український бізнес став мішенню нової хвилі кібератак, під час яких зловмисники розсилають фейкові листи від імені Генерального штабу Збройних сил України. Головна мета шахраїв — змусити одержувачів завантажити шкідливий файл, який відкриває доступ до корпоративних мереж.Про це повідомляє проєкт BRAMA. За інформацією фахівців, у листах міститься нібито офіційне "розпорядження" із вимогою надати списки техніки та персоналу для потреб оборони. Для більшого психологічного тиску автори повідомлень посилаються на кримінальну відповідальність за статтею 114-1 Кримінального кодексу України та вимагають виконати вимоги протягом трьох днів."Це не запит від армії, це — шкідливий вірус! Мета ворога — зламати корпоративну мережу, вкрасти паролі та знищити бази даних", — йдеться у повідомленні.Як не потрапити на гачок шахраївЕксперти закликають не відкривати архіви у форматах ZIP, RAR або 7z, якщо лист надійшов несподівано або викликає підозру. Також рекомендується уважно перевіряти адресу електронної пошти відправника. Навіть якщо у назві вказано "Генштаб", офіційні державні органи України використовують лише домени .gov.ua або .mil.ua.Якщо вкладення все ж було відкрито, необхідно негайно від'єднати комп'ютер від мережі — вимкнути Wi-Fi або відключити інтернет-кабель — та одразу повідомити системного адміністратора. Це допоможе мінімізувати ризик витоку даних і поширення шкідливого програмного забезпечення на інші пристрої.Особливу увагу фахівці радять приділити співробітникам бухгалтерії, кадрових служб та інших підрозділів, які регулярно працюють із документами та можуть стати першими жертвами такої схеми через звичку швидко відкривати вкладення.Нагадаємо, нещодавно в Україні почали фіксувати фішингову схему, за допомогою якої зловмисники намагаються отримати доступ до Telegram-акаунтів користувачів. Шахраї розсилають підроблені петиції про вшанування пам’яті загиблих українських військових та виманюють номери телефонів і коди підтвердження.Читайте також: Чому не варто використовувати однакові паролі: поради кіберекспертів.

Шахраї атакують власників криптогаманців: що потрібно знати для захисту коштів
Днями власник криптовалютного гаманця втратив майже мільйон доларів у токенах USDT в мережі Ethereum після того, як став жертвою фішингової атаки.Про це свідчать дані проєкту BRAMA. Зазначається, що шахраї змогли викрасти 999 999 доларів, використавши добре відому, але й досі ефективну схему.Що відомо про схемуЗловмисники заманили користувача на підроблений сайт, який зовні майже не відрізнявся від справжнього. Після переходу за фальшивим посиланням власник гаманця підписав шкідливу транзакцію зі смартконтрактом, не помітивши небезпечних дозволів.Фактично користувач надав шахраям право керувати своїми токенами. Одразу після цього автоматизований бот вивів усі кошти з криптогаманця. Через особливості блокчейн-транзакцій скасувати таку операцію або повернути активи практично неможливо.Як уберегти свої грошіФахівці зауважили, що уникнути подібних випадків допоможуть базові правила цифрової безпеки:Перевіряйте URL-адреси. Шахраї створюють копії відомих сайтів, змінюючи лише одну-дві літери.Не клікайте на рекламу в пошуковиках при пошуку криптобірж чи гаманців (уважніше з першими результатами, буває фішинг).Уважно читайте, що підписуєте. Якщо смарт-контракт запитує "unlimited approval" (необмежений доступ до ваших токенів) — це червоний прапорець.Використовуйте апаратні гаманці (холодне зберігання) для великих сум.Нагадаємо, нещодавно в Україні почали фіксувати фішингову схему, за допомогою якої зловмисники намагаються отримати доступ до Telegram-акаунтів користувачів. Шахраї розсилають підроблені петиції про вшанування пам’яті загиблих українських військових та виманюють номери телефонів і коди підтвердження.Читайте також: Чому не варто використовувати однакові паролі: поради кіберекспертів.

Італія виділить Україні 1 млн євро: на що витратять кошти
Італія виділить Україні 1 мільйон євро на проєкти у сфері кібербезпеки. Кошти будуть надані протягом наступних шести місяців.Про це повідомило Міністерство цифрової трансформації України."Із 1 липня Італія переймає у Великої Британії лідерство в Талліннському механізмі. Країна продовжить системну роботу, яку партнери розбудовують уже майже 3 роки. Протягом наступних пів року італійський уряд профінансує проєкти з кібербезпеки в Україні ще на 1 мільйон євро. Загальний внесок країни в ініціативу сягне 2 мільйони євро", — йдеться у повідомленні.У відомстві наголосили, що як нова країна—лідер Талліннського механізму, Італія планує поглибити цифрову співпрацю з Україною за такими напрямами:посилення кіберзахисту державних органів на національному та регіональному рівнях;захист об’єктів критичної інфраструктури;розвиток комплексної кіберстійкості;професійний розвиток українських фахівців з кібербезпеки.До того ж, як відзначили у міністерстві, Італія вже профінансувала два кіберпроєкти в Тернопільскій області майже на 900 тисяч євро: там модернізують інфраструктуру та створюють захищену мережу. Ще один проєкт з бюджетом понад 570 тисяч євро стартує на Одещині — розробка безпечної системи для регіонального інформаційно-аналітичного центру."Крім того, італійські партнери профінансували аналітичний огляд Національної системи кібербезпеки 2025 та підтримали молодіжну збірну України на змаганнях European Cybersecurity Challenge", — додали у міністерстві.Талліннський механізм заснували у грудні 2023 року для координації міжнародної допомоги у сфері кібербезпеки. До об’єднання входять 14 країн: Велика Британія, Данія, Естонія, Італія, Канада, Нідерланди, Німеччина, Норвегія, Польща, США, Фінляндія, Франція, Швеція та Чехія. ЄС, НАТО та Світовий банк працюють як офіційні спостерігачі. Країна — лідер ініціативи змінюється щопівроку. Співпрацю між українськими інституціями та міжнародними донорами координує команда Проєктного офісу (TMPO).Нагадаємо, 25 червня президентка Єврокомісії Урсула фон дер Ляєн заявила, що ЄС перерахує Україні перший транш макрофінансової допомоги в рамках нового кредитного пакета на підтримку України на 2026-2027 роки..

Чому не варто використовувати однакові паролі: поради кіберекспертів
Експерти з кібербезпеки попереджають, що звичка використовувати однакові паролі або записувати їх "на папірці" може обернутися серйозними проблемами — від втрати доступу до акаунтів до фінансових збитків.Фахівці з National Cyber Security Centre (підрозділ GCHQ) навіть заявляють, що традиційні паролі поступово варто замінювати на сучасніші рішення — так звані "ключі доступу", пише Daily Mail.Ключ доступу — це сучасний, безпечний метод автентифікації без пароля, який використовує криптографію. Замість запам'ятовування паролів ви використовуєте біометрію (Face ID, відбиток пальця) або PIN-код пристрою для входу. Це захищає від фішингу, оскільки ключ унікальний для кожного сайту і не зберігається на серверах.Основна проблема — це повторне використання паролів. Якщо один із сайтів зазнає витоку даних, зловмисники можуть використати ті самі логін і пароль для доступу до інших сервісів. Навіть незначні зміни, як-от додавання цифри наприкінці, не рятують, адже такі варіації давно враховані в хакерських алгоритмах.Ще одна поширена помилка — використання особистої інформації. Дати народження, імена, улюблені команди чи клички домашніх тварин часто можна знайти у відкритому доступі, що значно полегшує підбір пароля.Натомість спеціалісти радять створювати довгі парольні фрази. Це має бути не одне слово, а кілька випадкових слів у комбінації. Такий підхід значно ускладнює злам, навіть якщо пароль виглядає простим.Щодо зберігання паролів — записувати їх у блокноті або нотатках не варто. Краще скористатися менеджерами паролів, які шифрують дані та дозволяють захистити всі акаунти одним надійним ключем. Однак найсучасніша альтернатива — це ключ доступу. Вони працюють як цифровий ключ, який зберігається на пристрої користувача і підтверджується, наприклад, відбитком пальця або розпізнаванням обличчя. Такий підхід значно безпечніший, адже навіть у разі витоку даних сторонні не зможуть отримати доступ до акаунта.Перехід на ключі доступу вже підтримують великі технологічні компанії, зокрема Apple, Google, Microsoft, а також сервіси на кшталт PayPal та eBay.Нагадаємо, нещодавно стало відомо, що Міністерство цифрової трансформації України готує до запуску експериментальний сервіс у застосунку "Дія" під назвою "єДумки". Новий інструмент має стати каналом комунікації між громадянами та органами місцевого самоврядування, а також військовими адміністраціями.Читайте також: Інтерв’ю з фахівцем з кібербезпеки: про невидимі загрози, маніпуляції й пастки в Інтернеті.

Чи захищені ваші дані в інтернеті: фахівці оприлюднили тривожні дані про використання cookies
Аудит каліфорнійської компанії webXray показав, що сайти масово ігнорують вибір користувачів щодо відмови від cookies. Попри натискання "відхилити", дані все одно можуть збиратися.Що показало дослідження?Під час перевірки близько 200 рекламних сервісів з’ясувалося, що проблема має системний характер. У середньому понад половина сайтів встановлювали cookies навіть після відмови, а більшість банерів фактично не виконували функцію захисту вибору користувача, передає TechSpot.Дослідники вважають, що для компаній вигідніше ризикувати штрафами, ніж змінювати свої механізми збору даних.У звіті згадуються технологічні гіганти, зокрема Google, Microsoft та Meta.За оцінками аналітиків:системи Google часто ігнорують сигнали відмови;Microsoft реагує частково, але також не завжди коректно;у випадку Meta взагалі не виявили перевірки відмови в коді відстеження.Представники Google, Microsoft та Meta заперечують результати дослідження. Вони заявляють, що частина cookies є технічно необхідною, а деякі процеси контролюються самими сайтами, а не платформами.Чому так відбувається?Банери cookies з’явилися після посилення законів про конфіденційність, але з часом перетворилися на складні та часто маніпулятивні інтерфейси. Більшість користувачів просто закривають їх, не заглиблюючись у налаштування. При цьому навіть коректна відмова не гарантує, що відстеження справді припиниться.Результати аудиту ставлять під сумнів ефективність сучасних механізмів захисту приватності. Формально користувачі мають право відмовитися від відстеження, але на практиці цей вибір не завжди поважають.Нагадаємо, на початку квітня стало відомо, що компанія Apple розгорнула незвичне оновлення безпеки для iOS 18, яке отримало позначення iOS 18.7.7. Воно спрямоване на захист користувачів від нових кіберзагроз і доступне навіть для пристроїв, які не оновлені до найновіших версій системи..


